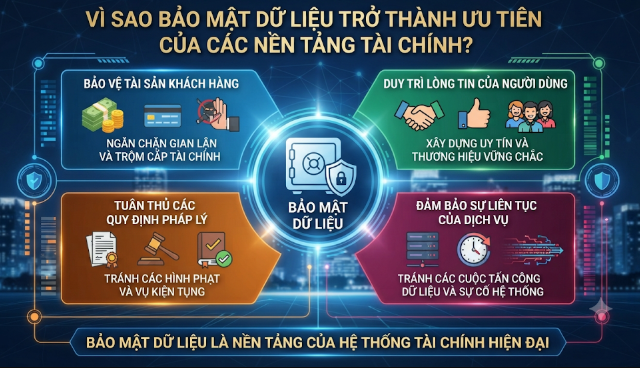
Vì sao bảo mật dữ liệu trở thành ưu tiên của các nền tảng tài chính?
Tìm hiểu vì sao bảo mật dữ liệu trở thành ưu tiên hàng đầu của các nền tảng tài chính, từ bảo vệ tài sản, chống gian lận đến tuân thủ pháp luật và xây dựng niềm tin người dùng.
Trong bối cảnh nền kinh tế số phát triển mạnh mẽ, các nền tảng tài chính trực tuyến đang trở thành một phần không thể thiếu trong hoạt động giao dịch, thanh toán, đầu tư và quản lý tài sản của cá nhân cũng như doanh nghiệp. Từ ngân hàng số, ví điện tử, sàn giao dịch tiền mã hóa đến các ứng dụng đầu tư chứng khoán, ngày càng nhiều dịch vụ tài chính được vận hành thông qua hệ thống trực tuyến. Sự chuyển dịch này mang lại nhiều tiện ích, giúp người dùng tiếp cận dịch vụ nhanh chóng và thuận tiện hơn. Tuy nhiên, nó cũng đặt ra một thách thức lớn: làm thế nào để bảo vệ dữ liệu trước những nguy cơ tấn công mạng và hành vi khai thác thông tin trái phép?
Dữ liệu tài chính không chỉ bao gồm số dư tài khoản, lịch sử giao dịch hay thông tin thẻ thanh toán mà còn chứa nhiều thông tin cá nhân quan trọng như họ tên, số điện thoại, địa chỉ, giấy tờ định danh và dữ liệu xác minh danh tính. Nếu những thông tin này bị rò rỉ, người dùng có thể đối mặt với nguy cơ mất tiền, bị đánh cắp danh tính, lừa đảo hoặc trở thành mục tiêu của các cuộc tấn công có chủ đích.
Chính vì vậy, bảo mật dữ liệu không còn đơn thuần là một chức năng kỹ thuật mà đã trở thành yếu tố cốt lõi quyết định uy tín, khả năng cạnh tranh và sự phát triển lâu dài của các nền tảng tài chính.
Nội dung chính
1. Dữ liệu tài chính ngày càng trở thành mục tiêu hấp dẫn của tội phạm mạng
Một trong những nguyên nhân quan trọng khiến bảo mật dữ liệu được đặt lên hàng đầu là giá trị kinh tế rất lớn của thông tin tài chính. Khác với nhiều loại dữ liệu thông thường, thông tin liên quan đến tài khoản ngân hàng, thẻ thanh toán, danh tính cá nhân và tài sản đầu tư có thể bị khai thác trực tiếp để thực hiện hành vi chiếm đoạt tài sản.
Khi một nền tảng tài chính lưu trữ hàng triệu tài khoản người dùng, hệ thống đó trở thành mục tiêu có giá trị đối với tin tặc. Chỉ cần khai thác thành công một lỗ hổng bảo mật, kẻ tấn công có thể tiếp cận lượng lớn dữ liệu hoặc sử dụng quyền truy cập trái phép để thực hiện những hành vi gây thiệt hại nghiêm trọng.
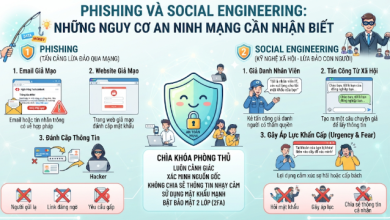
Các phương thức tấn công ngày càng đa dạng, bao gồm đánh cắp thông tin đăng nhập, phát tán mã độc, tấn công giả mạo (phishing), khai thác lỗ hổng phần mềm và tấn công từ chối dịch vụ. Đặc biệt, những cuộc tấn công có chủ đích thường được thiết kế để vượt qua các lớp bảo vệ thông thường, âm thầm xâm nhập hệ thống và thu thập dữ liệu trong thời gian dài.
Bên cạnh đó, sự phát triển của trí tuệ nhân tạo cũng khiến các hình thức lừa đảo trở nên tinh vi hơn. Kẻ gian có thể sử dụng AI để tạo email giả mạo, tin nhắn có nội dung tự nhiên hoặc hình ảnh, giọng nói giả nhằm đánh lừa người dùng và nhân viên hỗ trợ khách hàng.
Đối với các nền tảng tài chính, một sự cố rò rỉ dữ liệu không chỉ gây thiệt hại cho khách hàng mà còn có thể làm gián đoạn hoạt động kinh doanh, phát sinh chi phí khắc phục và ảnh hưởng nghiêm trọng đến danh tiếng thương hiệu. Đây là lý do các doanh nghiệp trong lĩnh vực tài chính phải liên tục nâng cấp hệ thống phòng thủ và xem an toàn dữ liệu là một khoản đầu tư dài hạn.
2. Bảo vệ tài sản và quyền lợi của người dùng
Mục tiêu quan trọng nhất của các nền tảng tài chính là bảo vệ tài sản và quyền lợi hợp pháp của khách hàng. Khi người dùng gửi tiền, thực hiện thanh toán hoặc đầu tư thông qua một ứng dụng trực tuyến, họ cần được đảm bảo rằng thông tin tài khoản và dữ liệu giao dịch không bị truy cập hay thay đổi trái phép.
Nếu hệ thống bảo mật yếu, tin tặc có thể tìm cách chiếm quyền kiểm soát tài khoản, thay đổi thông tin đăng nhập, thực hiện giao dịch không được phép hoặc chuyển tài sản sang địa chỉ khác. Đối với ngân hàng số và ví điện tử, điều này có thể dẫn đến việc tiền trong tài khoản bị thất thoát. Trong khi đó, với các sàn giao dịch tài sản số, rủi ro còn có thể liên quan đến việc đánh cắp tiền mã hóa hoặc chiếm quyền kiểm soát ví lưu trữ.
Để hạn chế những nguy cơ này, các nền tảng tài chính thường triển khai nhiều lớp bảo vệ khác nhau.
Trước hết là xác thực đa yếu tố (Multi-Factor Authentication – MFA). Thay vì chỉ yêu cầu mật khẩu, hệ thống có thể yêu cầu người dùng xác nhận thêm thông qua mã OTP, ứng dụng xác thực hoặc khóa bảo mật. Điều này giúp giảm nguy cơ tài khoản bị xâm nhập ngay cả khi mật khẩu đã bị đánh cắp.
Tiếp theo là công nghệ mã hóa dữ liệu. Thông tin nhạy cảm được mã hóa trong quá trình truyền tải và lưu trữ nhằm hạn chế khả năng bị đọc hoặc khai thác nếu kẻ tấn công tiếp cận được dữ liệu. Bên cạnh đó, các hệ thống giám sát giao dịch có thể phát hiện những hoạt động bất thường như đăng nhập từ thiết bị lạ, thay đổi vị trí truy cập hoặc thực hiện giao dịch có dấu hiệu đáng ngờ.
Một số nền tảng còn áp dụng cơ chế xác nhận bổ sung đối với những giao dịch có giá trị lớn, thay đổi thông tin bảo mật hoặc rút tài sản đến địa chỉ mới.
Những biện pháp này không thể loại bỏ hoàn toàn mọi rủi ro, nhưng giúp giảm đáng kể khả năng xảy ra sự cố và hạn chế thiệt hại khi có hành vi truy cập trái phép.
3. Ngăn chặn hành vi đánh cắp danh tính và gian lận tài chính
Bên cạnh việc bảo vệ tài sản trực tiếp, bảo mật dữ liệu còn đóng vai trò quan trọng trong việc ngăn chặn hành vi đánh cắp danh tính và gian lận tài chính.
Trong quá trình đăng ký tài khoản, nhiều nền tảng yêu cầu người dùng cung cấp thông tin định danh như căn cước công dân, hộ chiếu, ảnh chân dung và một số dữ liệu cá nhân khác. Những thông tin này được sử dụng để xác minh danh tính, đáp ứng yêu cầu quản lý và hạn chế hành vi giả mạo.
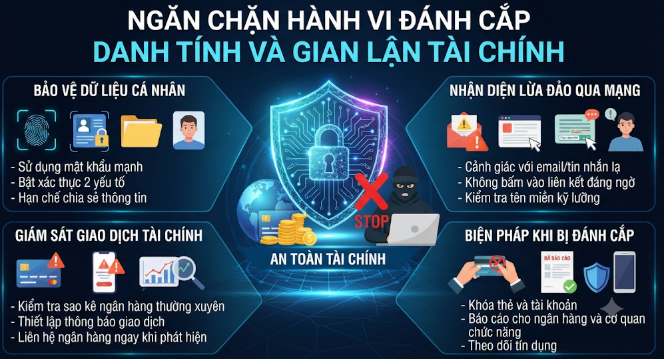
Tuy nhiên, nếu dữ liệu định danh bị rò rỉ, kẻ gian có thể sử dụng chúng để tạo tài khoản giả, mạo danh người khác hoặc thực hiện các giao dịch bất hợp pháp. Trong một số trường hợp, nạn nhân thậm chí không biết thông tin cá nhân của mình đã bị khai thác cho đến khi phát sinh khoản vay, giao dịch hoặc hoạt động tài chính bất thường.
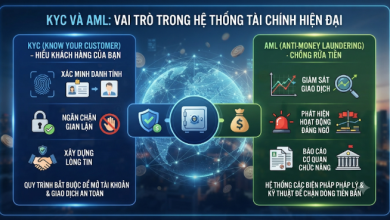
Để giảm thiểu nguy cơ này, các nền tảng tài chính cần kết hợp công nghệ xác minh danh tính với hệ thống phát hiện gian lận. Quy trình KYC (Know Your Customer) giúp xác minh khách hàng, trong khi AML (Anti-Money Laundering) hỗ trợ phát hiện và ngăn chặn các hoạt động rửa tiền.
Ngoài việc xác minh thông tin ban đầu, hệ thống cần liên tục theo dõi những dấu hiệu bất thường trong quá trình sử dụng dịch vụ. Chẳng hạn, một tài khoản có thể bị cảnh báo khi xuất hiện nhiều lần đăng nhập thất bại, thực hiện giao dịch với tần suất bất thường hoặc có hành vi khác biệt đáng kể so với lịch sử hoạt động trước đó.
Việc bảo vệ dữ liệu KYC cũng đặc biệt quan trọng. Nền tảng cần giới hạn quyền truy cập vào thông tin định danh, sử dụng cơ chế mã hóa phù hợp và có quy trình kiểm soát việc lưu trữ, xử lý cũng như chia sẻ dữ liệu với bên thứ ba.
4. Đáp ứng yêu cầu pháp lý và các tiêu chuẩn quản lý dữ liệu
Các nền tảng tài chính không chỉ phải bảo vệ dữ liệu vì lợi ích của khách hàng mà còn cần tuân thủ những quy định pháp luật liên quan đến an toàn thông tin, quyền riêng tư và hoạt động tài chính.
Tại Việt Nam, các quy định về bảo vệ dữ liệu cá nhân, an ninh mạng và an toàn thông tin mạng tạo ra những yêu cầu quan trọng đối với tổ chức thu thập, xử lý và lưu trữ dữ liệu người dùng. Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân là một trong những văn bản quan trọng đặt nền tảng cho việc bảo vệ quyền và lợi ích của chủ thể dữ liệu. Bên cạnh đó, Luật Bảo vệ dữ liệu cá nhân năm 2025, có hiệu lực từ ngày 1/1/2026, tiếp tục hoàn thiện khung pháp lý trong lĩnh vực này.
Đối với doanh nghiệp tài chính hoạt động tại nhiều quốc gia, yêu cầu tuân thủ còn phức tạp hơn do phải đáp ứng các quy định khác nhau tùy theo thị trường. Chẳng hạn, Quy định bảo vệ dữ liệu chung của Liên minh châu Âu (GDPR) đặt ra những yêu cầu nghiêm ngặt về xử lý dữ liệu cá nhân và quyền của người dùng.
Ngoài quy định pháp luật, nhiều tổ chức còn tham chiếu các tiêu chuẩn và khuôn khổ bảo mật quốc tế như ISO/IEC 27001, PCI DSS và NIST Cybersecurity Framework để xây dựng hệ thống quản lý an toàn thông tin.
Việc tuân thủ không nên chỉ dừng lại ở hồ sơ hoặc quy trình hành chính. Các nền tảng cần chứng minh rằng họ có biện pháp kỹ thuật và tổ chức phù hợp để bảo vệ dữ liệu trong toàn bộ vòng đời xử lý thông tin.
Nếu không đáp ứng yêu cầu pháp lý, doanh nghiệp có thể đối mặt với các hình thức xử lý vi phạm, tranh chấp, chi phí khắc phục và tổn thất uy tín. Vì vậy, đầu tư vào bảo mật dữ liệu cũng là cách giúp nền tảng tài chính giảm thiểu rủi ro pháp lý và duy trì hoạt động ổn định.
5. Xây dựng niềm tin và nâng cao uy tín thương hiệu
Niềm tin là một trong những yếu tố quyết định sự thành công của dịch vụ tài chính trực tuyến. Người dùng có thể dễ dàng chuyển sang một ngân hàng số, ví điện tử hoặc sàn giao dịch khác nếu cảm thấy thông tin và tài sản của mình không được bảo vệ đầy đủ.
Khác với nhiều dịch vụ trực tuyến thông thường, nền tảng tài chính có liên quan trực tiếp đến tiền bạc và thông tin cá nhân nhạy cảm. Do đó, khách hàng thường quan tâm đến mức độ an toàn trước khi quyết định gửi tiền, liên kết tài khoản ngân hàng hoặc thực hiện giao dịch có giá trị lớn.
Một nền tảng có hệ thống bảo mật tốt sẽ tạo cảm giác an tâm hơn cho người sử dụng. Điều này được thể hiện thông qua các yếu tố như quy trình xác thực rõ ràng, cảnh báo đăng nhập bất thường, thông báo giao dịch tức thời, chính sách bảo vệ dữ liệu minh bạch và khả năng hỗ trợ khách hàng khi xảy ra sự cố.
Ngược lại, nếu một doanh nghiệp liên tục gặp sự cố bảo mật hoặc không minh bạch trong cách xử lý dữ liệu, niềm tin của khách hàng có thể suy giảm nhanh chóng. Ngay cả khi sự cố đã được khắc phục, thương hiệu vẫn có thể phải mất nhiều thời gian và nguồn lực để lấy lại uy tín.
Vì vậy, bảo mật dữ liệu không chỉ là nhiệm vụ của bộ phận công nghệ thông tin mà còn là một phần trong chiến lược xây dựng thương hiệu. Những doanh nghiệp chủ động công khai chính sách bảo vệ dữ liệu, thông báo sự cố kịp thời và có trách nhiệm với người dùng thường có lợi thế trong việc duy trì mối quan hệ lâu dài với khách hàng.
6. Hạn chế rủi ro từ các dịch vụ và đối tác bên thứ ba
Trong hệ sinh thái tài chính hiện đại, một nền tảng hiếm khi hoạt động hoàn toàn độc lập. Các doanh nghiệp thường kết nối với nhiều nhà cung cấp dịch vụ bên ngoài như đơn vị thanh toán, dịch vụ lưu trữ đám mây, hệ thống xác minh danh tính, nhà cung cấp phần mềm và các đối tác phân tích dữ liệu.
Mặc dù việc tích hợp này giúp tối ưu chi phí và cải thiện trải nghiệm người dùng, nó cũng tạo ra những điểm có nguy cơ mất an toàn thông tin. Nếu một đối tác có hệ thống bảo mật yếu, dữ liệu được chia sẻ giữa hai bên có thể trở thành mục tiêu của các cuộc tấn công.
Đây là lý do các nền tảng tài chính cần kiểm soát chặt chẽ hoạt động chia sẻ dữ liệu. Doanh nghiệp phải đánh giá mức độ an toàn của nhà cung cấp trước khi hợp tác, xác định rõ phạm vi dữ liệu được phép truy cập và thiết lập cơ chế giám sát trong suốt quá trình cung cấp dịch vụ.
Một nguyên tắc quan trọng là chỉ chia sẻ những thông tin thực sự cần thiết cho mục đích xử lý. Việc giới hạn quyền truy cập theo vai trò, sử dụng mã hóa và kiểm tra định kỳ giúp giảm nguy cơ dữ liệu bị sử dụng sai mục đích.
Ngoài ra, hợp đồng với đối tác cần quy định rõ trách nhiệm bảo vệ dữ liệu, nghĩa vụ thông báo khi xảy ra sự cố và phương án phối hợp khắc phục. Điều này đặc biệt quan trọng đối với những nền tảng có quy mô hoạt động lớn và xử lý lượng giao dịch liên tục.
7. Ứng dụng công nghệ mới để tăng cường khả năng bảo mật
Sự phát triển của công nghệ đang mở ra nhiều phương thức mới giúp các nền tảng tài chính nâng cao năng lực bảo vệ dữ liệu. Thay vì chỉ dựa vào mật khẩu hoặc những biện pháp phòng thủ truyền thống, doanh nghiệp ngày càng ứng dụng các hệ thống bảo mật thông minh và cơ chế giám sát tự động.
Trí tuệ nhân tạo (AI) và học máy (Machine Learning) là những công nghệ nổi bật trong lĩnh vực này. Các hệ thống có thể phân tích lượng lớn dữ liệu giao dịch để nhận diện những hành vi bất thường, phát hiện dấu hiệu gian lận và đưa ra cảnh báo gần như theo thời gian thực.
Ví dụ, nếu một tài khoản thường xuyên giao dịch với giá trị nhỏ nhưng đột nhiên phát sinh nhiều giao dịch có giá trị lớn trong thời gian ngắn, hệ thống có thể đánh giá đây là hoạt động cần kiểm tra bổ sung. Việc phân tích hành vi giúp nền tảng phát hiện những rủi ro mà các quy tắc bảo mật cố định có thể bỏ sót.
Bên cạnh AI, công nghệ xác thực sinh trắc học như nhận diện khuôn mặt và dấu vân tay cũng được sử dụng rộng rãi nhằm tăng độ an toàn khi đăng nhập hoặc xác nhận giao dịch. Tuy nhiên, dữ liệu sinh trắc học có tính nhạy cảm cao nên cần được bảo vệ đặc biệt cẩn thận.
Công nghệ mã hóa đầu cuối, kiến trúc Zero Trust và các giải pháp quản lý khóa mã hóa cũng góp phần hạn chế nguy cơ truy cập trái phép. Với mô hình Zero Trust, hệ thống không mặc định tin tưởng bất kỳ người dùng hay thiết bị nào, kể cả khi chúng đã kết nối vào mạng nội bộ. Mọi yêu cầu truy cập đều cần được xác minh dựa trên danh tính, quyền hạn và ngữ cảnh cụ thể.
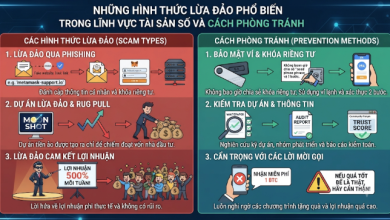
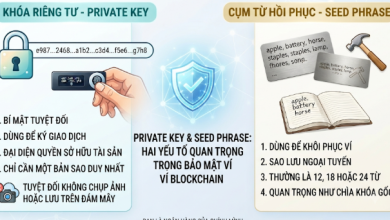
Đối với các nền tảng tài sản số, việc bảo vệ khóa riêng tư (Private Key) và ví lưu trữ còn có ý nghĩa đặc biệt quan trọng. Một số sàn giao dịch sử dụng ví lạnh để lưu trữ phần lớn tài sản ngoại tuyến, kết hợp ví nóng cho nhu cầu xử lý giao dịch thường xuyên. Các giải pháp như Multi-Party Computation (MPC) cũng có thể được triển khai nhằm giảm rủi ro tập trung quyền kiểm soát khóa vào một điểm duy nhất.
Dù vậy, công nghệ chỉ phát huy hiệu quả khi được triển khai đúng cách, cập nhật thường xuyên và kết hợp với quy trình quản trị an toàn thông tin phù hợp.
8. Đảm bảo hoạt động liên tục và giảm thiểu thiệt hại khi xảy ra sự cố
Một nền tảng tài chính có thể sở hữu hệ thống bảo mật hiện đại nhưng vẫn không tránh khỏi hoàn toàn nguy cơ bị tấn công. Điều quan trọng là doanh nghiệp phải có khả năng phát hiện, ứng phó và khôi phục hoạt động khi sự cố xảy ra.
Nếu hệ thống ngân hàng số hoặc thanh toán trực tuyến bị gián đoạn trong thời gian dài, người dùng có thể không thực hiện được những giao dịch cần thiết. Đối với các sàn giao dịch tài sản số, tình trạng gián đoạn còn có thể khiến nhà đầu tư không thể truy cập tài khoản hoặc xử lý lệnh trong những thời điểm thị trường biến động mạnh.
Do đó, các nền tảng tài chính cần xây dựng kế hoạch ứng phó sự cố và khôi phục sau thảm họa (Disaster Recovery). Những kế hoạch này thường bao gồm sao lưu dữ liệu định kỳ, hệ thống dự phòng, quy trình cô lập máy chủ bị xâm nhập và phương án khôi phục dịch vụ.
Bên cạnh đó, doanh nghiệp cần thường xuyên kiểm tra khả năng chống chịu của hệ thống thông qua đánh giá lỗ hổng, kiểm thử xâm nhập (Penetration Testing) và diễn tập tình huống an ninh mạng.
Một quy trình ứng phó hiệu quả cũng phải xác định rõ trách nhiệm của từng bộ phận, cách thông báo cho khách hàng và phương thức phối hợp với cơ quan chức năng khi cần thiết.
Khả năng phục hồi sau sự cố không chỉ giúp giảm thiểu thiệt hại tài chính mà còn thể hiện năng lực quản trị rủi ro của doanh nghiệp. Đây là yếu tố quan trọng để duy trì hoạt động ổn định trong môi trường tài chính số ngày càng phức tạp.
9. Bảo mật dữ liệu là lợi thế cạnh tranh trong tương lai
Khi thị trường tài chính trực tuyến ngày càng phát triển, các nền tảng không còn cạnh tranh đơn thuần bằng phí giao dịch, tốc độ xử lý hay số lượng sản phẩm. Mức độ an toàn và khả năng bảo vệ quyền riêng tư đang trở thành những tiêu chí quan trọng ảnh hưởng đến quyết định lựa chọn dịch vụ của khách hàng.
Một nền tảng có chính sách bảo mật minh bạch, quy trình xác thực chặt chẽ và khả năng xử lý sự cố hiệu quả sẽ có nhiều cơ hội tạo dựng lợi thế cạnh tranh. Ngược lại, doanh nghiệp xem nhẹ vấn đề bảo vệ dữ liệu có thể phải đối mặt với chi phí khắc phục lớn, mất khách hàng và suy giảm vị thế trên thị trường.
Trong tương lai, xu hướng bảo mật có thể tiếp tục phát triển theo hướng cá nhân hóa và chủ động hơn. AI sẽ hỗ trợ phát hiện các mối đe dọa phức tạp, công nghệ xác thực không mật khẩu (Passwordless Authentication) giúp giảm nguy cơ lộ thông tin đăng nhập, trong khi những giải pháp bảo vệ quyền riêng tư sẽ cho phép xử lý dữ liệu hiệu quả hơn mà không cần tiết lộ toàn bộ thông tin nhạy cảm.
Đối với các doanh nghiệp tài chính, đầu tư vào bảo mật cần được xem là một phần trong chiến lược phát triển dài hạn thay vì khoản chi phí phát sinh khi có sự cố. Đây cũng là cơ sở để xây dựng hệ sinh thái tài chính số an toàn, minh bạch và có khả năng thích ứng với những thay đổi của công nghệ.
Kết luận
Bảo mật dữ liệu trở thành ưu tiên hàng đầu của các nền tảng tài chính bởi thông tin người dùng ngày càng có giá trị, trong khi các mối đe dọa an ninh mạng liên tục phát triển về quy mô và mức độ tinh vi. Việc bảo vệ dữ liệu không chỉ giúp ngăn chặn hành vi đánh cắp danh tính, gian lận và chiếm đoạt tài sản mà còn hỗ trợ doanh nghiệp tuân thủ pháp luật, duy trì hoạt động ổn định và củng cố niềm tin khách hàng.
Trong môi trường tài chính số, một nền tảng phát triển bền vững không thể chỉ tập trung vào tốc độ và sự tiện lợi. Khả năng bảo vệ thông tin, kiểm soát rủi ro và phản ứng trước những sự cố an ninh mạng mới là những yếu tố quyết định chất lượng dịch vụ trong dài hạn. Vì vậy, bảo mật dữ liệu cần được đặt ở vị trí trung tâm trong chiến lược vận hành và phát triển của mọi nền tảng tài chính hiện đại.